Domain on-duty.de kaufen?
Wir ziehen mit dem Projekt
on-duty.de um.
Sind Sie am Kauf der Domain
on-duty.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain on-duty.de kaufen?
Was ist der Unterschied zwischen Arbeitskleidung und Schutzkleidung?
Der Unterschied zwischen Arbeitskleidung und Schutzkleidung liegt hauptsächlich in ihrer Funktion und ihrem Einsatzzweck. Arbeitskleidung wird in erster Linie getragen, um den Tragekomfort zu erhöhen und die Kleidung vor Verschmutzungen zu schützen. Sie ist oft branchenspezifisch und kann verschiedene Anforderungen erfüllen, wie z.B. Hitzebeständigkeit oder Wasserabweisung. Schutzkleidung hingegen ist speziell dafür entwickelt, den Träger vor Verletzungen oder Gefahren am Arbeitsplatz zu schützen, wie z.B. Schnitt- oder Stichverletzungen, chemische Exposition oder elektrische Gefahren. Sie erfüllt bestimmte Sicherheitsstandards und Normen, um maximale Sicherheit zu gewährleisten. In vielen Fällen kann Schutzkleidung auch als Arbeitskleidung dienen, wenn sie die erforderlichen Schutzfunktionen erfüllt. **
Welche Arbeitsmittel und -kleidung werden in Ihrem Unternehmen als Teil der Dienstausstattung bereitgestellt und sind sie angemessen für die Erfüllung Ihrer Arbeitsaufgaben?
In unserem Unternehmen werden Schutzhelme, Sicherheitsschuhe und Arbeitskleidung gestellt. Diese sind angemessen für die Erfüllung unserer Arbeitsaufgaben, da sie uns vor Verletzungen schützen und den Arbeitskomfort erhöhen. Zusätzlich werden auch spezielle Werkzeuge und Geräte bereitgestellt, die für unsere Tätigkeiten erforderlich sind. **
Ähnliche Suchbegriffe für Targeted
Top-Angebote
Produkte zum Begriff Targeted:
-
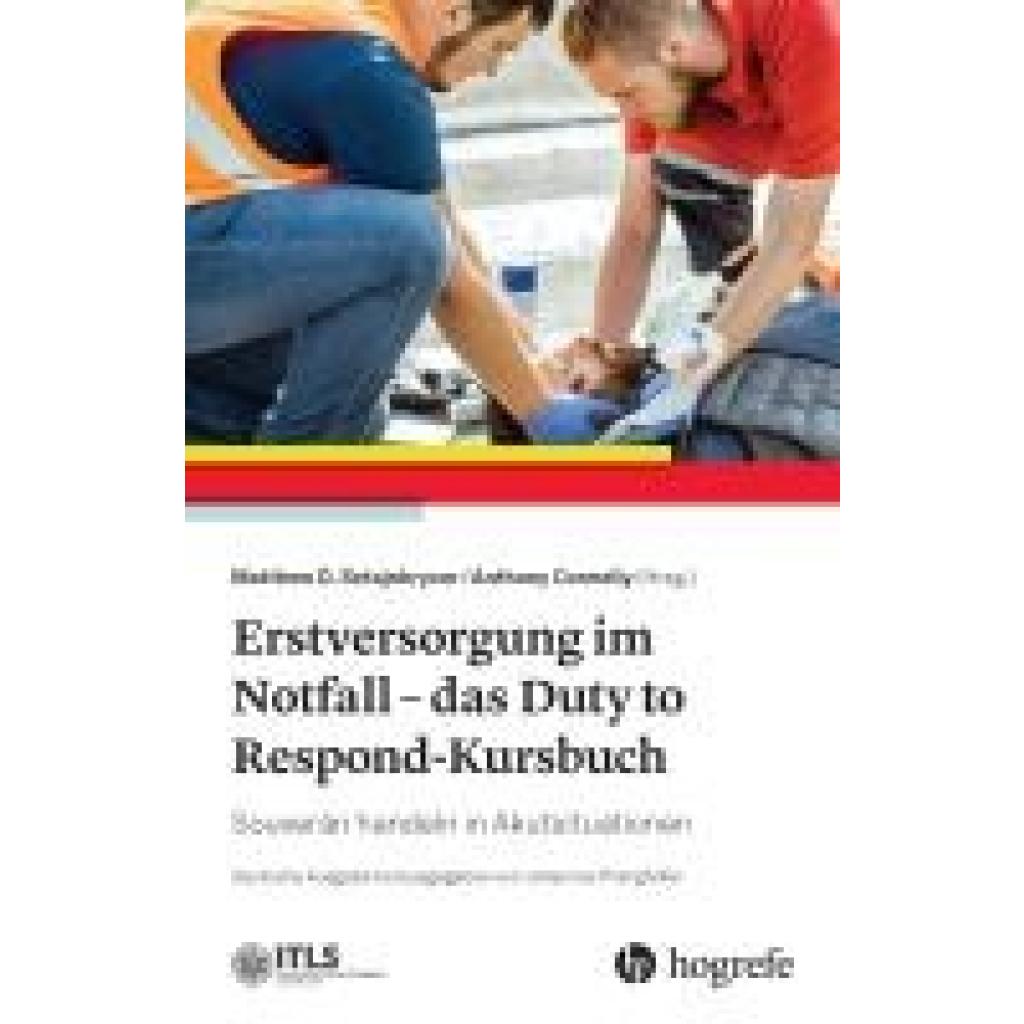
Erstversorgung im Notfall - das Duty to Respond-KursbuchErstversorgung im Notfall - das Duty to Respond-Kursbuch , Was wann in welcher Reihenfolge - "Denke an das Wichtigste"! Ein kompaktes Kursbuch für den ITLS Duty-to-Respond-Kurs "Trauma-Versorgung für Ersthelfer*innen" und zum raschen Nachschlagen für alle, die als Beauftragte oder Freiwillige (zusätzlich zur Erste-Hilfe-Zertifizierung) bei traumatologischen Notfällen souverän und sicher reagieren wollen. Das Buch fokussiert dabei auf eine erste Einschätzung der Einsatzstelle und von Verletzten sowie zeitkritischen Interventionen, bis die professionellen Rettungskräfte eingetroffen sind. Die wichtigsten Maßnahmen und Entscheidungspfade auf einen Blick: Beurteilung der Einsatzstelle Patienteneinschätzung Maßnahmen bei lebensbedrohlichen Blutungen und Schock Sicherung von Atemweg und Belüftung und Hypothermie Maßnahmen zur Bewegungseinschränkung der Wirbelsäule Versorgung während des Transports und Umgang mit einer Vielzahl von Patient*innen. Welche Beobachtungen müssen bei Eintreffen der Rettungskräfte direkt und strukturiert kommuniziert werden? Wie gelingt eine schnelle Beurteilung der Traumapatient*innen hinsichtlich Verletzungsschwere bei eingeschränktem Bewusstseinszustand oder Verletzungen der Halswirbelsäule? Wie ist das Vorgehen bei der Notwendigkeit einer Sichtung? Wie funktioniert die Kommunikation mit Verletzten und anderen Personen vor Ort? Was ist in besonderen Situationen zu beachten: Trauma bei Kindern, in der Schwangerschaft oder bei älteren Menschen. , Polituren & Wachse > Autopflege & Aufbereitung , Erscheinungsjahr: 20241209, Produktform: Kartoniert, Redaktion: Pranghofer, Johannes, Seitenzahl/Blattzahl: 96, Abbildungen: 39 Abbildungen, Themenüberschrift: MEDICAL / Reference, Keyword: Blutungen; Ersthelfer; Lebensrettende Sofortmassnahmen; Polytrauma; Rettungsassistent; Verkehrsunfall, Fachschema: Gesundheitsberufe~Medizinalfachberufe~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Notfallmedizin~Erste Hilfe, Rettungsdienst, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 12, Gewicht: 236, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
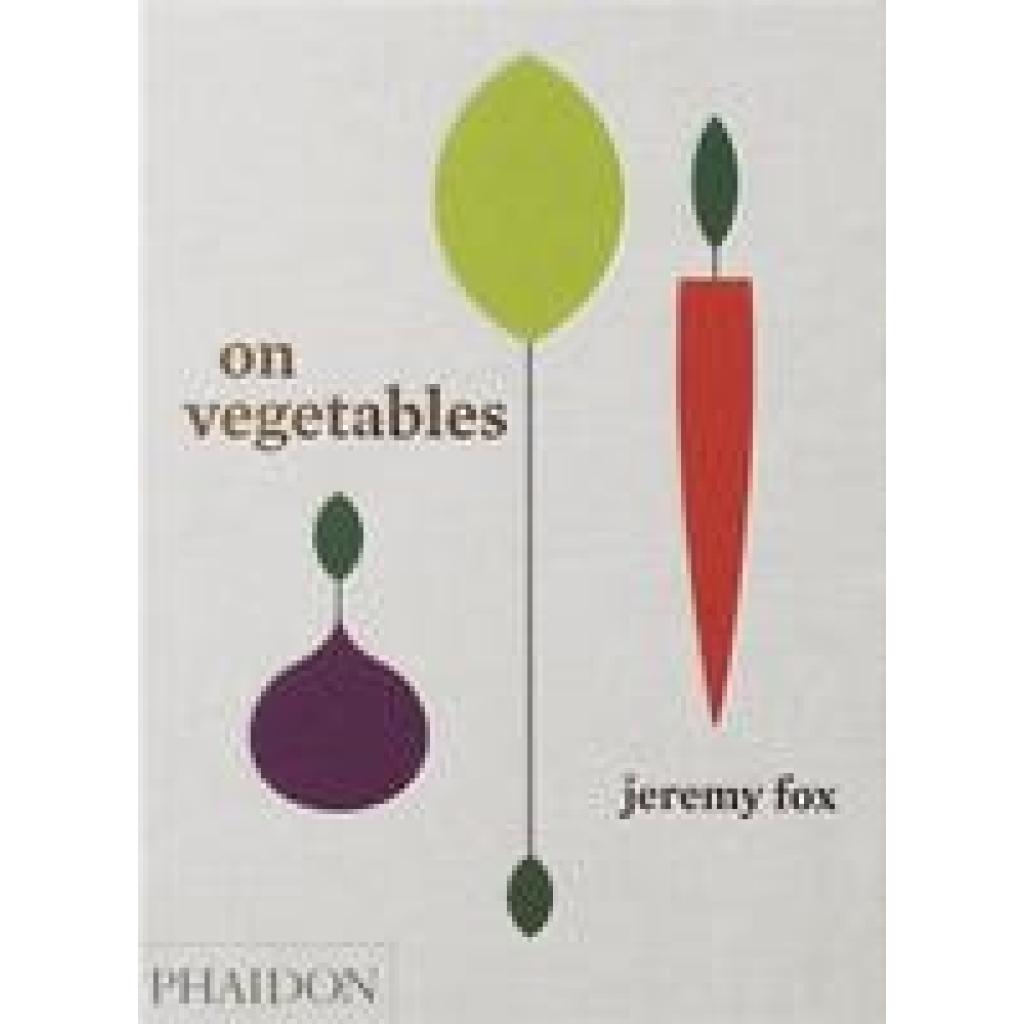
Fox, Jeremy: On VegetablesOn Vegetables , Modern Recipes for the Home Kitchen , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20170417, Produktform: Leinen, Titel der Reihe: Phaidon Press##, Autoren: Fox, Jeremy~Galuten, Noah, Seitenzahl/Blattzahl: 320, Keyword: Gemüse; Vegetarisch; Rezepte; David Chang; Sternekoch, Fachschema: Kochen / Gemüse, Obst~Kochen / Salate~Kochen / Prominente kochen, TV-Küche, Fachkategorie: Nationale und regionale Küche~Kochen und Rezepte allgemein~Kochen: Salate~TV-, Starkoch-Kochbücher, Region: Kalifornien, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen / Essen nach Zutaten: Obst und Gemüse, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon, Länge: 277, Breite: 215, Höhe: 35, Gewicht: 1359, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48357,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie bezahlt man Berufsbekleidung?
Berufsbekleidung kann auf verschiedene Arten bezahlt werden. Eine Möglichkeit ist die direkte Bezahlung beim Kauf der Kleidung, entweder in bar oder mit einer Kredit- oder Debitkarte. In einigen Fällen kann der Arbeitgeber auch die Kosten für die Berufsbekleidung übernehmen und diese entweder direkt bezahlen oder den Mitarbeitern eine Rückerstattung gewähren. Eine weitere Option ist die Finanzierung der Berufsbekleidung über einen Ratenzahlungsplan oder eine Kreditvereinbarung mit dem Verkäufer. **
-
Welche Dienstausrüstung benötigt ein Polizist während seiner täglichen Arbeit im Streifendienst? Welche Arten von Dienstausrüstung sind in der Feuerwehrübung erforderlich?
Ein Polizist benötigt während seines täglichen Streifendienstes eine Dienstuniform, Funkgerät und Handschellen. In einer Feuerwehrübung werden Atemschutzgeräte, Schutzhelme und Feuerwehrschläuche benötigt. **
-
In welchen Branchen wird der Arbeitsanzug als Schutzkleidung oder Arbeitskleidung verwendet und welche Funktionen erfüllt er in diesen Bereichen?
Der Arbeitsanzug wird in Branchen wie der Bauindustrie, der Landwirtschaft, der Chemie- und Petrochemieindustrie sowie in der Feuerwehr als Schutzkleidung oder Arbeitskleidung verwendet. Er dient dazu, den Träger vor Verschmutzung, Chemikalien, Hitze, Kälte und anderen Gefahren am Arbeitsplatz zu schützen. Darüber hinaus bietet der Arbeitsanzug auch Komfort und Bewegungsfreiheit, um den Träger bei seiner Arbeit zu unterstützen. In einigen Branchen, wie beispielsweise in der Feuerwehr, ist der Arbeitsanzug zudem mit reflektierenden Streifen ausgestattet, um die Sichtbarkeit des Trägers zu erhöhen. **
-
Welche Elemente gehören typischerweise zur Dienstausrüstung von Feuerwehrleuten?
Zu den typischen Elementen der Dienstausrüstung von Feuerwehrleuten gehören Schutzhelm, Feuerwehrjacke und -hose, Feuerwehrstiefel, Handschuhe, Atemschutzgerät, Funkgerät und Feuerwehraxt. Diese Ausrüstung schützt die Feuerwehrleute vor Hitze, Rauch und anderen Gefahren bei Einsätzen. Zusätzlich können auch spezielle Werkzeuge wie Schneidgeräte, Rettungsscheren und Leitern zur Ausrüstung gehören. **
Was gehört alles zur standardmäßigen Dienstausrüstung eines Polizeibeamten?
Zur standardmäßigen Dienstausrüstung eines Polizeibeamten gehören eine Dienstuniform, Dienstausweis, Handschellen, Pfefferspray, Schlagstock, Funkgerät, Dienstwaffe, Taschenlampe und Handschuhe. Zusätzlich können je nach Einsatzgebiet auch Schutzhelm, Schutzweste, Bodycam und andere Ausrüstungsgegenstände zur Standardausrüstung gehören. Die genaue Ausstattung variiert je nach Land und Polizeibehörde. **
Was zählt unter Arbeitsmittel?
Was zählt unter Arbeitsmittel? Arbeitsmittel sind alle Gegenstände, Geräte, Maschinen oder Software, die zur Ausübung einer beruflichen Tätigkeit benötigt werden. Dazu gehören beispielsweise Computer, Werkzeuge, Büromaterialien, Fahrzeuge oder auch Schutzausrüstung. Arbeitsmittel dienen dazu, die Arbeit effizienter, sicherer und komfortabler zu gestalten. Es ist wichtig, dass Arbeitgeber ihren Mitarbeitern die notwendigen Arbeitsmittel zur Verfügung stellen, um eine reibungslose Arbeitsabwicklung zu gewährleisten. Letztendlich sind Arbeitsmittel also alles, was zur Erledigung der Arbeitsaufgaben benötigt wird. **
Top-Angebote
Produkte zum Begriff Targeted:
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48793,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.85,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erstversorgung im Notfall - das Duty to Respond-KursbuchErstversorgung im Notfall - das Duty to Respond-Kursbuch , Was wann in welcher Reihenfolge - "Denke an das Wichtigste"! Ein kompaktes Kursbuch für den ITLS Duty-to-Respond-Kurs "Trauma-Versorgung für Ersthelfer*innen" und zum raschen Nachschlagen für alle, die als Beauftragte oder Freiwillige (zusätzlich zur Erste-Hilfe-Zertifizierung) bei traumatologischen Notfällen souverän und sicher reagieren wollen. Das Buch fokussiert dabei auf eine erste Einschätzung der Einsatzstelle und von Verletzten sowie zeitkritischen Interventionen, bis die professionellen Rettungskräfte eingetroffen sind. Die wichtigsten Maßnahmen und Entscheidungspfade auf einen Blick: Beurteilung der Einsatzstelle Patienteneinschätzung Maßnahmen bei lebensbedrohlichen Blutungen und Schock Sicherung von Atemweg und Belüftung und Hypothermie Maßnahmen zur Bewegungseinschränkung der Wirbelsäule Versorgung während des Transports und Umgang mit einer Vielzahl von Patient*innen. Welche Beobachtungen müssen bei Eintreffen der Rettungskräfte direkt und strukturiert kommuniziert werden? Wie gelingt eine schnelle Beurteilung der Traumapatient*innen hinsichtlich Verletzungsschwere bei eingeschränktem Bewusstseinszustand oder Verletzungen der Halswirbelsäule? Wie ist das Vorgehen bei der Notwendigkeit einer Sichtung? Wie funktioniert die Kommunikation mit Verletzten und anderen Personen vor Ort? Was ist in besonderen Situationen zu beachten: Trauma bei Kindern, in der Schwangerschaft oder bei älteren Menschen. , Polituren & Wachse > Autopflege & Aufbereitung , Erscheinungsjahr: 20241209, Produktform: Kartoniert, Redaktion: Pranghofer, Johannes, Seitenzahl/Blattzahl: 96, Abbildungen: 39 Abbildungen, Themenüberschrift: MEDICAL / Reference, Keyword: Blutungen; Ersthelfer; Lebensrettende Sofortmassnahmen; Polytrauma; Rettungsassistent; Verkehrsunfall, Fachschema: Gesundheitsberufe~Medizinalfachberufe~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Notfallmedizin~Erste Hilfe, Rettungsdienst, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 12, Gewicht: 236, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fox, Jeremy: On VegetablesOn Vegetables , Modern Recipes for the Home Kitchen , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20170417, Produktform: Leinen, Titel der Reihe: Phaidon Press##, Autoren: Fox, Jeremy~Galuten, Noah, Seitenzahl/Blattzahl: 320, Keyword: Gemüse; Vegetarisch; Rezepte; David Chang; Sternekoch, Fachschema: Kochen / Gemüse, Obst~Kochen / Salate~Kochen / Prominente kochen, TV-Küche, Fachkategorie: Nationale und regionale Küche~Kochen und Rezepte allgemein~Kochen: Salate~TV-, Starkoch-Kochbücher, Region: Kalifornien, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen / Essen nach Zutaten: Obst und Gemüse, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon, Länge: 277, Breite: 215, Höhe: 35, Gewicht: 1359, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Arbeitskleidung und Schutzkleidung?
Der Unterschied zwischen Arbeitskleidung und Schutzkleidung liegt hauptsächlich in ihrer Funktion und ihrem Einsatzzweck. Arbeitskleidung wird in erster Linie getragen, um den Tragekomfort zu erhöhen und die Kleidung vor Verschmutzungen zu schützen. Sie ist oft branchenspezifisch und kann verschiedene Anforderungen erfüllen, wie z.B. Hitzebeständigkeit oder Wasserabweisung. Schutzkleidung hingegen ist speziell dafür entwickelt, den Träger vor Verletzungen oder Gefahren am Arbeitsplatz zu schützen, wie z.B. Schnitt- oder Stichverletzungen, chemische Exposition oder elektrische Gefahren. Sie erfüllt bestimmte Sicherheitsstandards und Normen, um maximale Sicherheit zu gewährleisten. In vielen Fällen kann Schutzkleidung auch als Arbeitskleidung dienen, wenn sie die erforderlichen Schutzfunktionen erfüllt. **
-
Welche Arbeitsmittel und -kleidung werden in Ihrem Unternehmen als Teil der Dienstausstattung bereitgestellt und sind sie angemessen für die Erfüllung Ihrer Arbeitsaufgaben?
In unserem Unternehmen werden Schutzhelme, Sicherheitsschuhe und Arbeitskleidung gestellt. Diese sind angemessen für die Erfüllung unserer Arbeitsaufgaben, da sie uns vor Verletzungen schützen und den Arbeitskomfort erhöhen. Zusätzlich werden auch spezielle Werkzeuge und Geräte bereitgestellt, die für unsere Tätigkeiten erforderlich sind. **
-
Wie bezahlt man Berufsbekleidung?
Berufsbekleidung kann auf verschiedene Arten bezahlt werden. Eine Möglichkeit ist die direkte Bezahlung beim Kauf der Kleidung, entweder in bar oder mit einer Kredit- oder Debitkarte. In einigen Fällen kann der Arbeitgeber auch die Kosten für die Berufsbekleidung übernehmen und diese entweder direkt bezahlen oder den Mitarbeitern eine Rückerstattung gewähren. Eine weitere Option ist die Finanzierung der Berufsbekleidung über einen Ratenzahlungsplan oder eine Kreditvereinbarung mit dem Verkäufer. **
-
Welche Dienstausrüstung benötigt ein Polizist während seiner täglichen Arbeit im Streifendienst? Welche Arten von Dienstausrüstung sind in der Feuerwehrübung erforderlich?
Ein Polizist benötigt während seines täglichen Streifendienstes eine Dienstuniform, Funkgerät und Handschellen. In einer Feuerwehrübung werden Atemschutzgeräte, Schutzhelme und Feuerwehrschläuche benötigt. **
Ähnliche Suchbegriffe für Targeted
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.48357,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.47921,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform Extension Module Add-OnKaspersky Anti Targeted Attack Platform Extension Module Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform Extension Module Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform Extension Module Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.33109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
In welchen Branchen wird der Arbeitsanzug als Schutzkleidung oder Arbeitskleidung verwendet und welche Funktionen erfüllt er in diesen Bereichen?
Der Arbeitsanzug wird in Branchen wie der Bauindustrie, der Landwirtschaft, der Chemie- und Petrochemieindustrie sowie in der Feuerwehr als Schutzkleidung oder Arbeitskleidung verwendet. Er dient dazu, den Träger vor Verschmutzung, Chemikalien, Hitze, Kälte und anderen Gefahren am Arbeitsplatz zu schützen. Darüber hinaus bietet der Arbeitsanzug auch Komfort und Bewegungsfreiheit, um den Träger bei seiner Arbeit zu unterstützen. In einigen Branchen, wie beispielsweise in der Feuerwehr, ist der Arbeitsanzug zudem mit reflektierenden Streifen ausgestattet, um die Sichtbarkeit des Trägers zu erhöhen. **
-
Welche Elemente gehören typischerweise zur Dienstausrüstung von Feuerwehrleuten?
Zu den typischen Elementen der Dienstausrüstung von Feuerwehrleuten gehören Schutzhelm, Feuerwehrjacke und -hose, Feuerwehrstiefel, Handschuhe, Atemschutzgerät, Funkgerät und Feuerwehraxt. Diese Ausrüstung schützt die Feuerwehrleute vor Hitze, Rauch und anderen Gefahren bei Einsätzen. Zusätzlich können auch spezielle Werkzeuge wie Schneidgeräte, Rettungsscheren und Leitern zur Ausrüstung gehören. **
-
Was gehört alles zur standardmäßigen Dienstausrüstung eines Polizeibeamten?
Zur standardmäßigen Dienstausrüstung eines Polizeibeamten gehören eine Dienstuniform, Dienstausweis, Handschellen, Pfefferspray, Schlagstock, Funkgerät, Dienstwaffe, Taschenlampe und Handschuhe. Zusätzlich können je nach Einsatzgebiet auch Schutzhelm, Schutzweste, Bodycam und andere Ausrüstungsgegenstände zur Standardausrüstung gehören. Die genaue Ausstattung variiert je nach Land und Polizeibehörde. **
-
Was zählt unter Arbeitsmittel?
Was zählt unter Arbeitsmittel? Arbeitsmittel sind alle Gegenstände, Geräte, Maschinen oder Software, die zur Ausübung einer beruflichen Tätigkeit benötigt werden. Dazu gehören beispielsweise Computer, Werkzeuge, Büromaterialien, Fahrzeuge oder auch Schutzausrüstung. Arbeitsmittel dienen dazu, die Arbeit effizienter, sicherer und komfortabler zu gestalten. Es ist wichtig, dass Arbeitgeber ihren Mitarbeitern die notwendigen Arbeitsmittel zur Verfügung stellen, um eine reibungslose Arbeitsabwicklung zu gewährleisten. Letztendlich sind Arbeitsmittel also alles, was zur Erledigung der Arbeitsaufgaben benötigt wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.